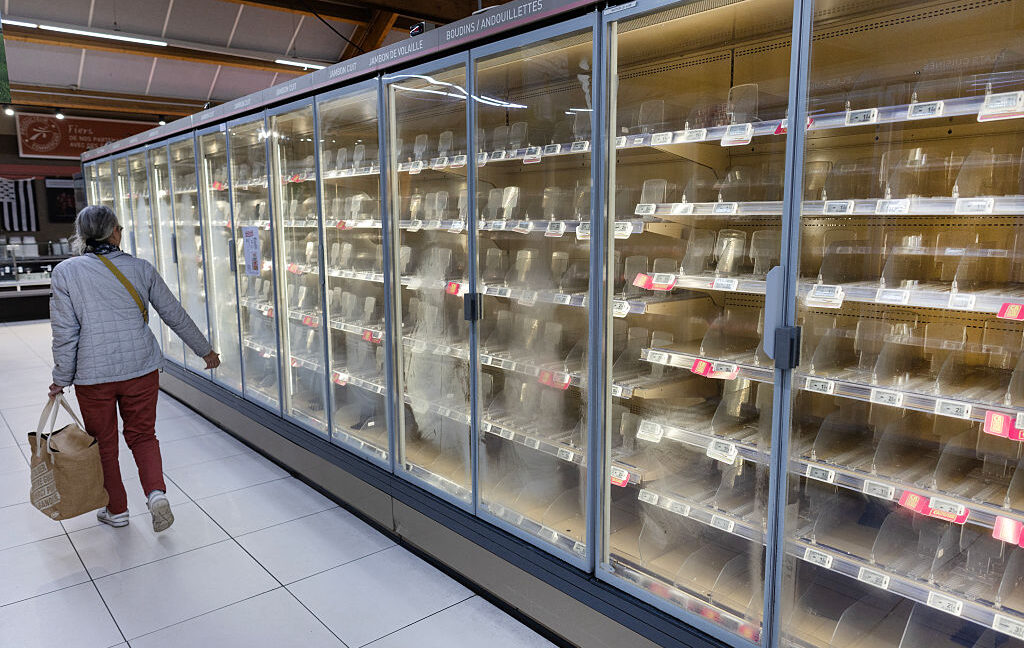
Les enquêteurs ont relié l'attaque qui a touché les systèmes de réfrigération d'environ 700 supermarchés européens à des contrôleurs anciens et non corrigés de Danfoss, Dixell et Copeland, restés exposés sur Internet sans protection suffisante. D'après des rapports spécialisés, la panne n'était pas accidentelle : elle découle directement de vulnérabilités critiques que Claroty et l'agence américaine de cybersécurité CISA avaient signalées dans des alertes antérieures.
L'incident survient à un moment sensible pour les chaînes de distribution alimentaire en Europe, car toute défaillance de la chaîne du froid met immédiatement en danger la sécurité des denrées et inquiète les consommateurs. L'affaire illustre comment des équipements industriels discrets, a priori hors des radars, peuvent devenir une porte d'entrée vers des services quotidiens critiques.
Quels sont les contrôleurs concernés ?
Les appareils ciblés proviennent de trois fabricants bien connus dans la réfrigération commerciale : Danfoss, Dixell et Copeland. Ces contrôleurs pilotent les compresseurs, les ventilateurs et les sondes de température dans les chambres froides et les meubles réfrigérés des supermarchés.
Selon les rapports, ces unités étaient connectées directement à Internet, sans mises à jour de sécurité permettant de corriger des failles connues et classées comme critiques, ce qui a facilité leur exploitation.
- Danfoss, Dixell et Copeland : fabricants des contrôleurs touchés
- Appareils exposés sur Internet sans correctifs suffisants
- Failles critiques déjà signalées par Claroty et CISA