ظهرت على GitHub أداة أمنية مفتوحة المصدر جديدة تُدعى Coldframe، صُممت لاستدراج المهاجمين عبر التنكر في هيئة وحدة تحكم بثاجات السوبرماركت. المشروع من تطوير المطوّر hedgerow-dev، وهو مصيدة منخفضة التفاعل تحاكي نظامَي تبريد تجاريين واسعَي الانتشار: Danfoss AK-SM 800A وDixell XWEB 500.
تعمل المصائد مثل Coldframe كطُعم يجذب المهاجمين بعيدًا عن الأنظمة الحقيقية ويسجّل نشاطهم. وبالتنكر في هيئة معدات بناء عادية، تستهدف Coldframe سطح هجوم كثيرًا ما يُغفل عنه: وحدات التحكم المتصلة بالإنترنت التي تُبقي مجمدات وثلاجات السوبرماركت تعمل. وقد نُشر المشروع في منشور «Show HN» على GitHub، ما يشير إلى أنه موجّه إلى باحثي الأمن والمدافعين عن أنظمة التحكم الصناعي (ICS).
ماذا تفعل Coldframe؟
Coldframe مصيدة منخفضة التفاعل، أي أنها تحاكي قدرًا كافيًا من الخدمة لاستدراج المهاجمين دون تشغيل نظام تشغيل كامل قابل للاستغلال. وهي تقلّد سلوك الشبكة واستجابات نظامَي Danfoss AK-SM 800A وDixell XWEB 500، وهما وحدتا تحكم في التبريد شائعتان في السوبرماركت ومرافق التخزين البارد حول العالم.
تستضيف الأداة مستودع hedgerow-dev/coldframe على GitHub. وقد كُتبت لتكون خفيفة وسهلة النشر، ما يتيح لفرق الأمن إعداد وحدة تحكم مزيفة على شبكتها ومراقبة محاولات الاختراق. المشروع مفتوح المصدر ويتضمن ملف Containerfile للنشر داخل الحاويات، ما يسهل تشغيله في Docker أو بيئات مشابهة.
لماذا تُعد وحدات تحكم التبريد هدفًا؟
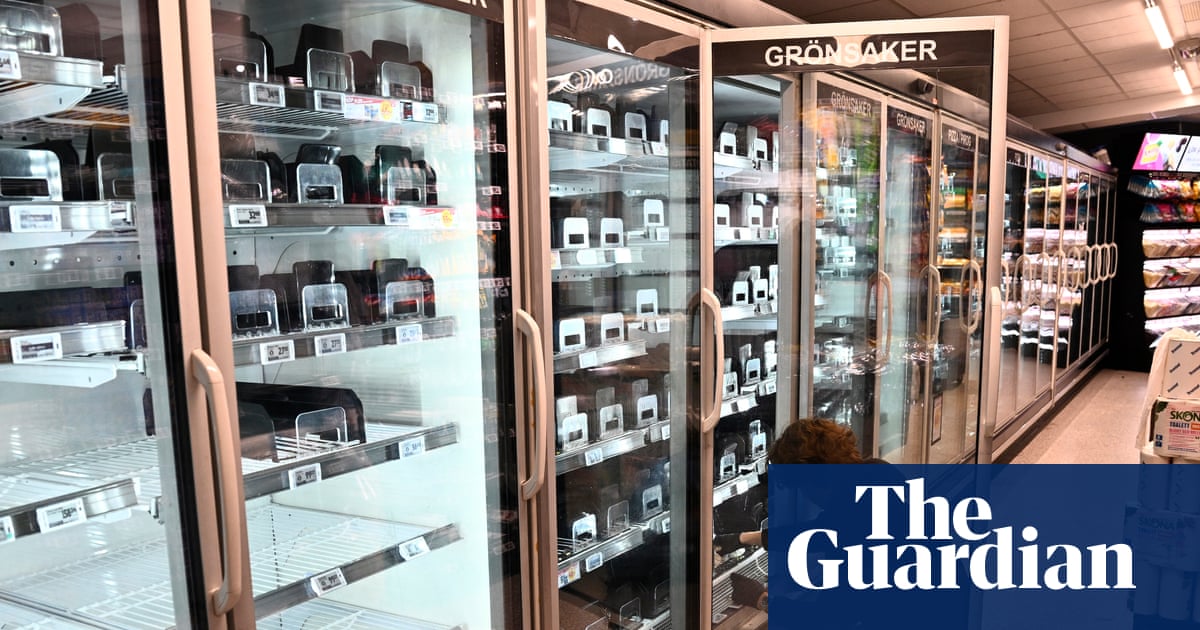
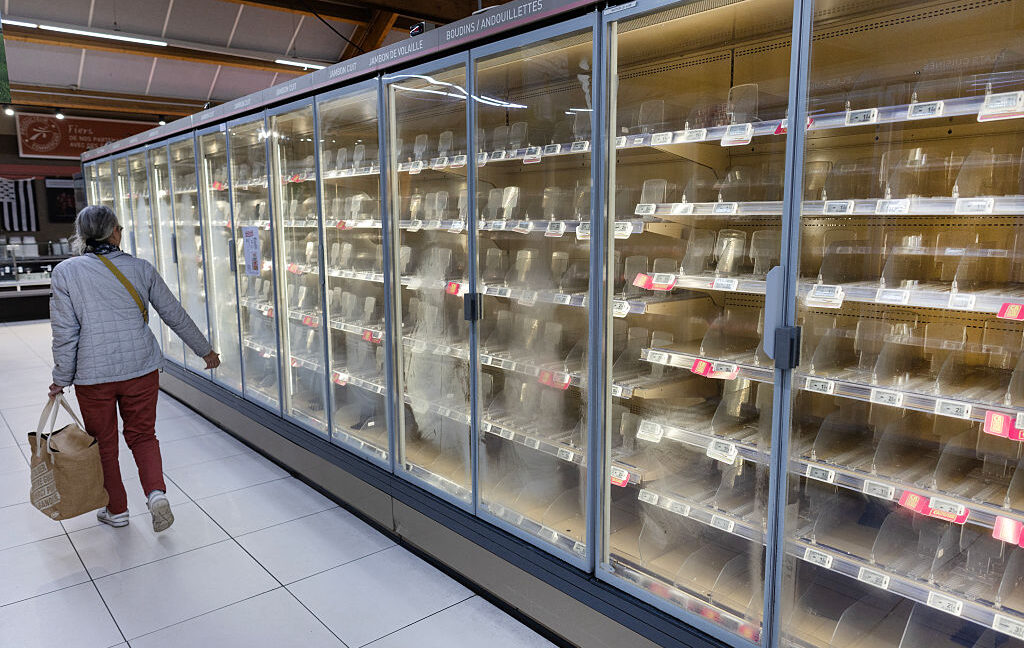
تُعد وحدات تحكم التبريد جزءًا من مشهد أنظمة التحكم الصناعي (ICS) الأوسع. وكثير منها متصل بالإنترنت للمراقبة والإدارة عن بُعد، وغالبًا ببيانات اعتماد ضعيفة أو افتراضية. والمهاجمون الذين ينجحون في الوصول إليها يمكنهم تعطيل التبريد أو تزييف قراءات الحرارة أو التسلل إلى شبكات الشركات.
تساعد المصائد مثل Coldframe المدافعين على فهم ما يبحث عنه المهاجمون. فبتسجيل محاولات الوصول إلى وحدة التحكم المزيفة، تستطيع فرق الأمن رصد نشاط المسح، وتحديد مسارات الهجوم الشائعة، وتحسين حماية المعدات الحقيقية. والمشروع مهم بشكل خاص للسوبرماركت وشركات اللوجستيك الغذائي وأي منشأة تعتمد على التخزين المبرد.