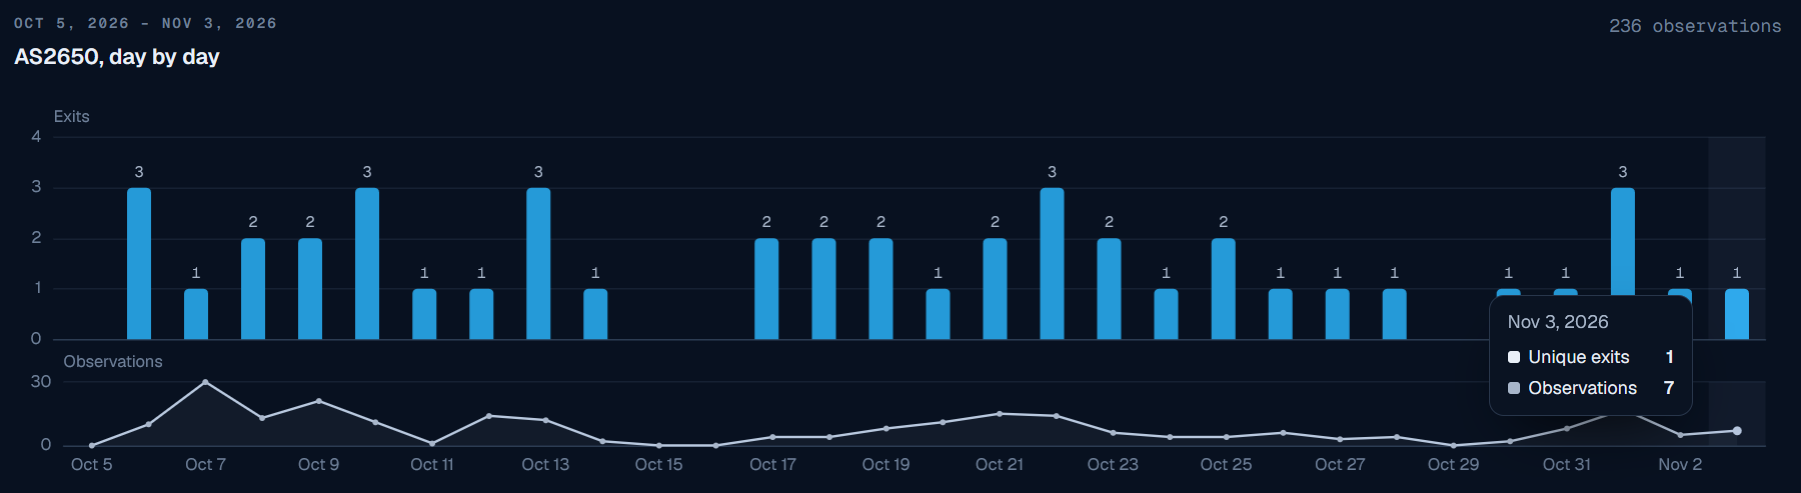
كشفت شركة Layer3 Intel الأمنية، التي تقف وراء "مرصد الوكلاء السكنيين" (Residential Proxy Observatory) الجديد، أن حركة وكلاء وسيطين سكنيين خرجت من شبكة البيت الأبيض 236 مرة خلال 30 يوماً. وامتد النشاط من 5 أكتوبر إلى 3 نوفمبر على الشبكة AS2650 المسجلة لدى المكتب التنفيذي للرئيس، وعبر 28 خدمة وساطة عامة.
تكمن أهمية هذا الكشف في أن خدمات الوكلاء الوسيطين السكنيين تبيع الوصول إلى أجهزة عادية، وتوجّه حركة عملائها بحيث تبدو صادرة من شبكة المنزل التي يتصل بها ذلك الجهاز. وتؤكد Layer3 Intel أنها لم تستهدف البيت الأبيض عن قصد: فقد لاحظ باحثوها هذه المخارج بالصدفة أثناء طلب وصول دوّار عالمي عبر خدمات وساطة عامة.
كيف رُصدت مخارج الوكلاء الوسيطين في البيت الأبيض؟
أطلقت Layer3 Intel مرصدها للوكلاء السكنيين في وقت سابق من ذلك الأسبوع كواجهة لتتبع نشاط الوكلاء السكنيين والإنترنت المُجهَّل حول العالم. وأثناء مراجعته، لاحظ الفريق نشاط خروج على الشبكة AS2650. وللتحقق من عدم كونه مصادفة، قارن العناوين مع Spur وSynthient، وهما خدمتان أخريان لكشف الوكلاء السكنيين. وبحسب Layer3 Intel، صنّفت الخدمتان العناوين بشكل مستقل كمخارج لوكلاء سكنيين.
تشدد الشركة على أن بياناتها تُظهر المخارج فقط، لا الجهاز أو الشخص الذي يقف خلفها. فيمكن لأي شخص شراء هذا النوع من الوصول عبر الاشتراك في خدمة وساطة سكنية عامة، ودفع بضعة دولارات، ثم إرسال الطلبات عبرها.
نمط التوقيت يشير إلى جهاز مصاب لا إلى شبكة ضيوف
تتركز النشاطات في المساء بتوقيت الساحل الشرقي الأمريكي. فنحو نصف المخارج تقع بين الساعة الخامسة مساءً ومنتصف الليل، بينما لا يكاد يحدث أي منها في ساعات الصباح الباكر. ويفسّر مرصد Layer3 Intel هذا النمط بوجود شخص لا شبكة واي فاي عامة للضيوف: أي شخص يتواجد بانتظام على شبكة البيت الأبيض حتى وقت متأخر من المساء، وجهازه يشغّل حزمة تطوير وكلاء (proxy SDK) مصابة.
وتكمن المخاوف في ما قد تتيحه حزمة التطوير هذه. تشير Layer3 Intel إلى أبحاث سابقة أظهرت أن حزم تطوير الوكلاء ضعيفة التأمين قد تفتح الباب أمام الوصول إلى الشبكة الداخلية والتحرك الجانبي (lateral movement)، وهو الآلية ذاتها التي ساعدت شبكات البوتات على الانتشار. وفي تقرير بعنوان "A Broken System Fueling Botnets"، وثّق باحثو Synthient كيف وصلت شبكة Kimwolf الخبيثة إلى ما لا يقل عن مليوني جهاز، معظمها هواتف أندرويد ذات خدمة ADB مكشوفة، عبر شبكات الوكلاء السكنيين. ويحذر Layer3 Intel من أنه إذا كانت حزمة تطوير على هذه الشبكة تحمل الثغرة نفسها، فقد يستغلها أي شخص يشتري وصولاً عبر الوكلاء للوصول إلى الأنظمة الداخلية.