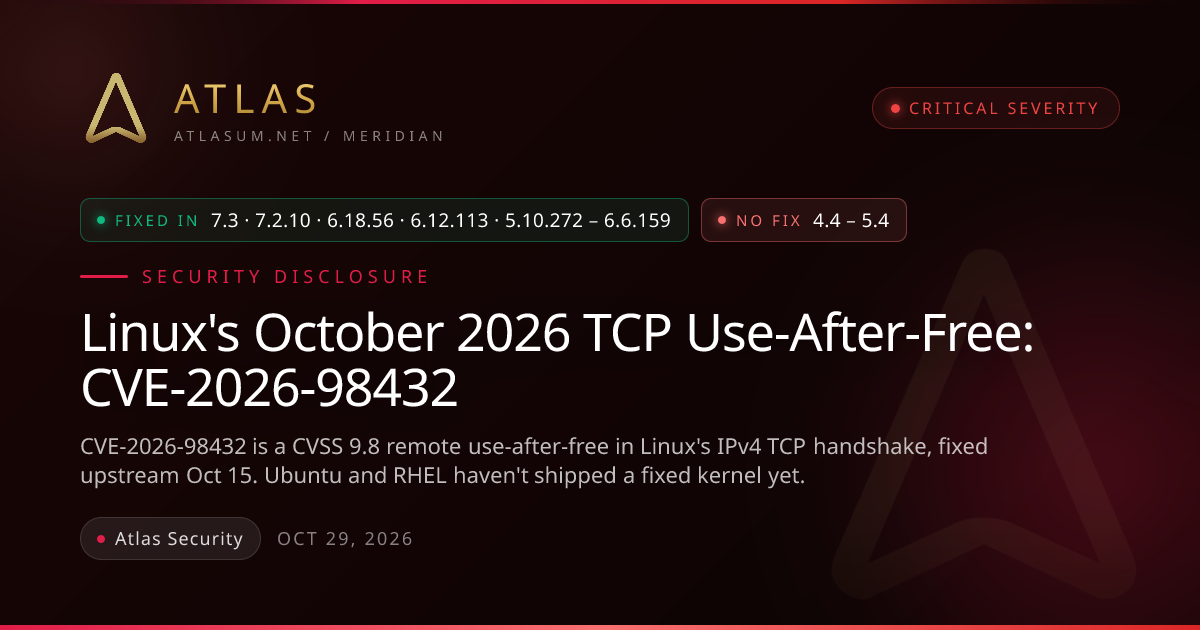
Ubuntu n'a toujours pas publié de noyaux corrigés pour CVE-2026-98432, une faille critique d'exécution de code à distance sous Linux notée CVSS 9.8, près de trois semaines après la divulgation. Selon freenode.net, aucun paquet de noyau corrigé n'est disponible pour les versions 22.04, 24.04 ou 26.04 LTS, laissant les administrateurs de ces versions sans mise à jour officielle pour combler la brèche.
Tant qu'Ubuntu ne livre pas de paquets corrigés, chaque hôte fonctionnant avec ces noyaux LTS reste exposé à toute attaque locale ou à distance que la faille permet. L'exposition est particulièrement grave pour les serveurs accessibles depuis Internet et les systèmes auto-hébergés multi-locataires qui dépendent des noyaux LTS d'Ubuntu pour l'isolation et les frontières de privilèges.
CVE-2026-98432 : ce que l'on sait
La faille est référencée sous CVE-2026-98432 et porte un score CVSS de 9.8, la catégorie de gravité la plus élevée. Cette note signale une vulnérabilité exploitable à distance avec peu ou pas d'authentification, ce qui explique pourquoi l'absence de correctif attire l'attention des administrateurs exploitant des charges de travail de production sous Ubuntu LTS.
Ubuntu n'a annoncé aucune date pour ces correctifs, et aucun paquet de noyau corrigé n'est apparu pour 22.04, 24.04 ou 26.04 au moment de la rédaction. L'entreprise n'a pas expliqué publiquement ce retard.
- CVE-2026-98432 : faille critique d'exécution de code à distance sous Linux
- Score CVSS : 9.8
- Versions Ubuntu LTS affectées sans noyau corrigé : 22.04, 24.04, 26.04