أعلن فريق Google للاستخبارات الأمنية (Threat Intelligence Group) أنه أوقف شبكة ضخمة من الأجهزة المصابة تُسمى x.cpe، كانت تعمل على أكثر من 1.3 مليون جهاز Android TV. ما يجعل القضية غير عادية هو أن هذه الأجهزة كانت معتمدة من Google، أي أنها اجتازت عملية الفحص المطلوبة لاستخدام تطبيقات Google وعلامتها التجارية.
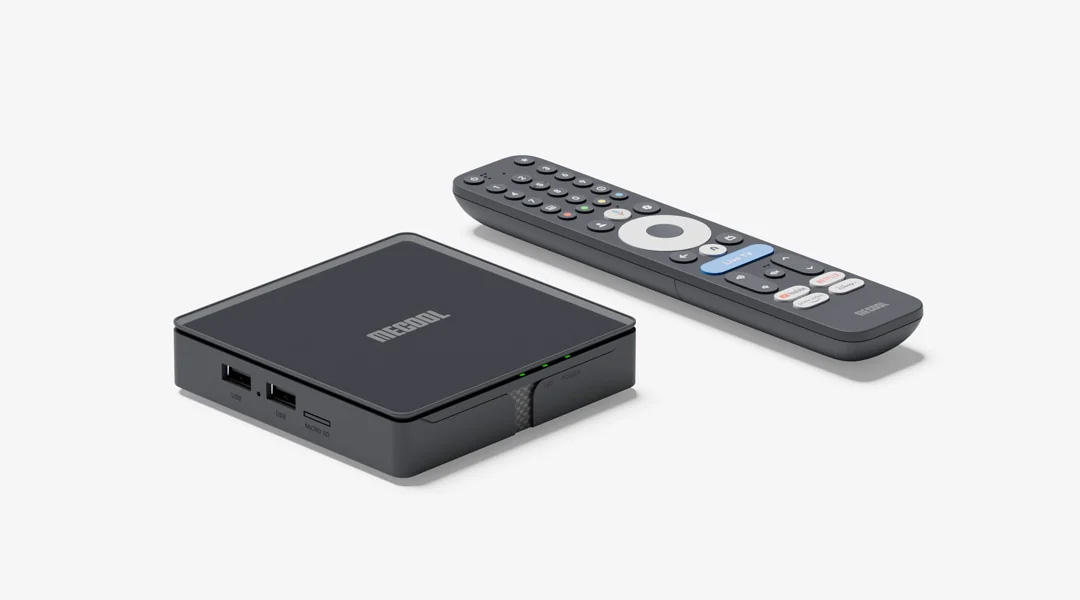
بحسب منشور مفصّل من فريق الاستخبارات الأمنية، كانت العملية تُدار من شركة Videostrong Technology ومقرها شنتشن، وتُباع أجهزتها غالباً تحت علامة MECOOL. تقول Google إن عملية الفحص لديها لم تكتشف البرمجيات الضارة بسبب تقنيات التمويه التي استخدمتها الشركة، وقد أنهت الآن علاقتها بـ Videostrong بسبب هذه الحملة.
كيف أصابت شبكة x.cpe أجهزة Android TV المعتمدة؟
لم تصل البرمجيات الضارة مُفعّلة على الأجهزة. بدلاً من ذلك، استخدمت Videostrong باباً خلفياً لتثبيتها عن بُعد بعد إعداد الأجهزة واتصالها بالإنترنت، وهكذا تجاوزت الأجهزة المصابة عملية الاعتماد في المقام الأول.
بمجرد اتصال الجهاز بالإنترنت، كان تطبيق صغير يُسمى x.cpe أو com.oemservice يتصل بخوادم الشركة. لم يكن لهذه الحزمة أي قدرات خبيثة بحد ذاتها، لكنها حملت أذونات على مستوى النظام اللازمة لتثبيت وحدات برمجية ضارة عند الطلب، كما عطّلت Play Protect حتى لا تُكشف الحزم المثبّتة بصمت.
- بحسب Google، عملت x.cpe على أكثر من 1.3 مليون جهاز Android TV في ذروتها.
- أحصت Trend Micro نحو 1,472,554 جهازاً مصاباً، وهو رقم أعلى قليلاً من تقدير Google.
- تركزت معظم الإصابات في البرازيل وماليزيا والعراق والمكسيك وتايوان، مع عشرات الآلاف متصلة أيضاً في الولايات المتحدة وألمانيا وبريطانيا وأستراليا وكندا.
- وجدت Google أن معظم الأجهزة كانت تشغّل وكلاء إنترنت سكنية أو وحدات مرتبطة بمخططات الاحتيال الإعلاني.