Le groupe Threat Intelligence de Google affirme avoir démantelé un vaste botnet baptisé x.cpe, actif sur plus de 1,3 million d'appareils Android TV. Ce qui rend l'affaire inhabituelle, c'est que ces boîtiers étaient certifiés par Google : ils avaient donc passé le processus de contrôle exigé pour utiliser les applications et la marque du géant américain.
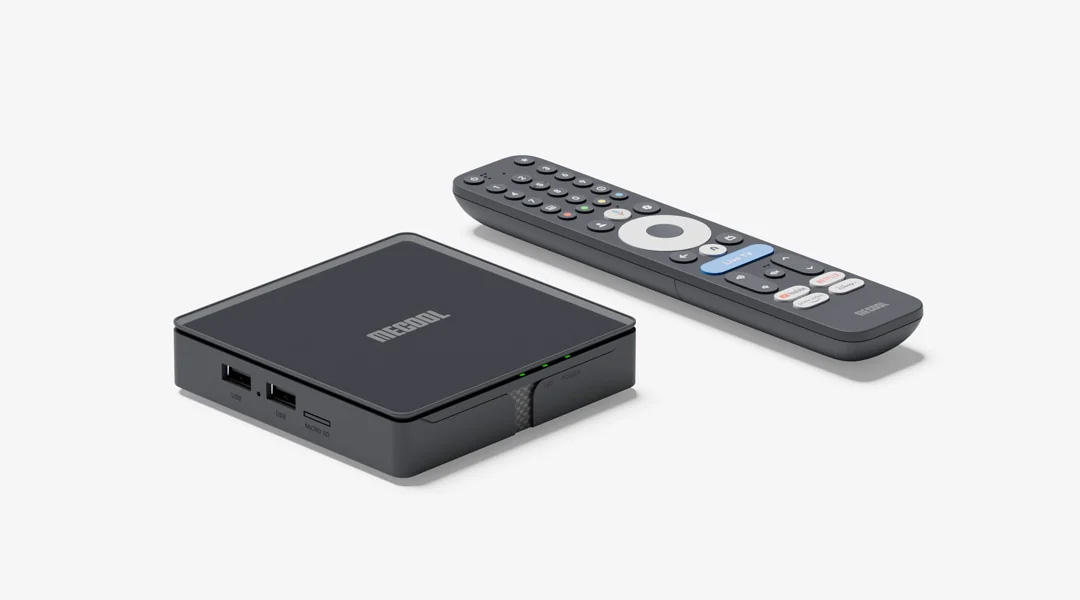
Selon un article détaillé du Threat Intelligence Group, l'opération était menée par Videostrong Technology, une société basée à Shenzhen dont les appareils sont surtout vendus sous la marque MECOOL. Google indique que son contrôle n'a pas détecté les logiciels malveillants en raison des techniques d'obfuscation employées par l'entreprise, et qu'elle a mis fin à sa relation avec Videostrong à cause de cette campagne.
Comment le botnet x.cpe a infecté des boîtiers Android TV certifiés
Les logiciels malveillants n'étaient pas actifs à la livraison. Videostrong utilisait une porte dérobée pour les installer à distance une fois les boîtiers configurés et connectés, ce qui a permis au matériel compromis de passer la certification.
Dès qu'un appareil se connectait à internet, une petite application appelée x.cpe ou com.oemservice contactait les serveurs de l'entreprise. Ce paquet n'avait aucune capacité malveillante en lui-même, mais il détenait les autorisations au niveau du système nécessaires pour installer des modules malveillants sur commande, et il désactivait Play Protect afin que les paquets installés en silence ne soient pas signalés.
- Selon Google, x.cpe a tourné sur plus de 1,3 million d'appareils Android TV à son apogée.
- Trend Micro a recensé 1 472 554 appareils infectés, un chiffre un peu plus élevé que l'estimation de Google.