طلبت شركة Ledger من الموزع CryptoBillis وقف جميع مبيعات محافظ العملات المشفرة الخاصة بها أثناء التحقيق في تقارير عن أموال مسروقة، وفقًا لما ذكرته The Verge. وأكدت الشركة أن جهاز أحد المستخدمين المتضررين كان يحتوي على شريحة تجسس غير مصرح بها.
يبدو أن هذا التلاعب المزعوم جزء من هجوم على سلسلة التوريد أدى إلى سحب أكثر من 86 مليون دولار من العملات المشفرة من مئات المحافظ. وتؤكد Ledger أن أنظمتها الخاصة لم تخترق وأن المحافظ التي تم شراؤها مباشرة من الشركة غير متأثرة.
كيف تعمل شريحة التجسس المزعومة في Ledger
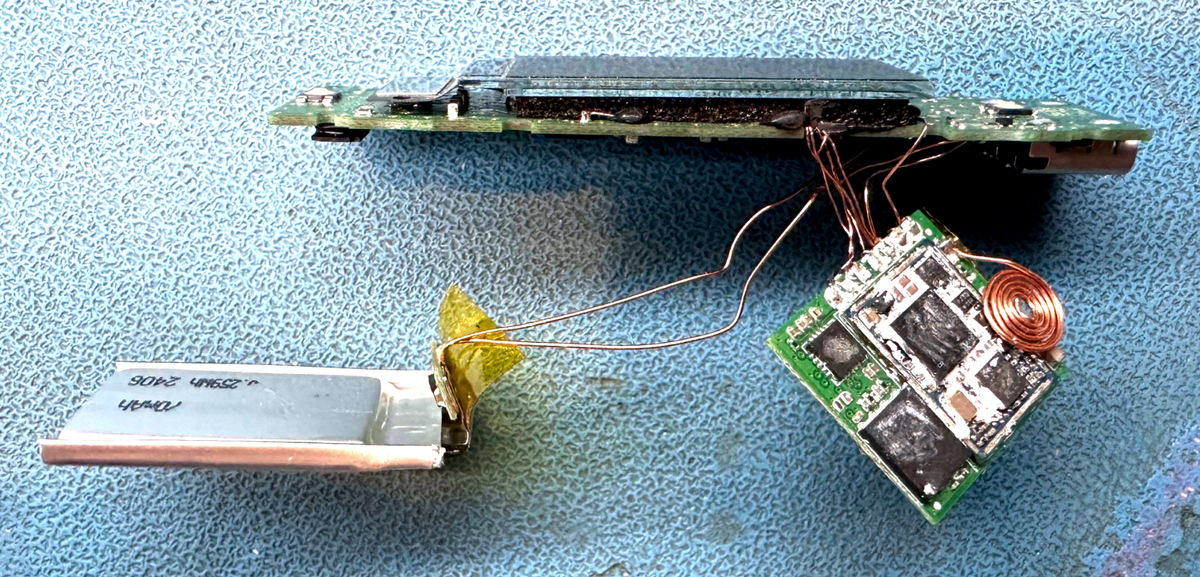
تظهر الصور ومقاطع الفيديو المتداولة على منصتي X و Threads لوحة دوائر صغيرة مخفية تحت شاشة المحفظة. ووفقًا للتقارير، تعترض الشريحة كل ما يتم عرضه، بما في ذلك عبارة الاسترداد (seed passphrase) التي تظهر أثناء الإعداد الأولي.
ثم تقوم بطاقة SIM مدمجة بإرسال تلك البيانات إلى المهاجم، الذي يمكنه الوصول إلى المحفظة وسحب الأموال. ويبدو أن المشكلة تتركز بين المستخدمين في جنوب شرق آسيا الذين اشتروا عبر CryptoBillis.
- شريحة تجسس غير مصرح بها تحت الشاشة
- تعترض عبارة الاسترداد أثناء الإعداد
- بطاقة SIM مدمجة ترسل البيانات إلى المهاجم
- سرقة أكثر من 86 مليون دولار من مئات المحافظ
- أنظمة Ledger الخاصة لم تخترق