Ledger a demandé au revendeur CryptoBillis de suspendre toutes les ventes de ses portefeuilles de crypto-monnaies pendant qu'il enquête sur des signalements de fonds volés, selon The Verge. L'entreprise a confirmé que l'appareil d'un utilisateur concerné contenait un implant matériel non autorisé.
Cette altération présumée semble s'inscrire dans une attaque de la chaîne d'approvisionnement qui a vidé plus de 86 millions de dollars en crypto-monnaies de centaines de portefeuilles. Ledger affirme que ses propres systèmes n'ont pas été compromis et que les portefeuilles achetés directement auprès de l'entreprise ne sont pas affectés.
Comment fonctionne l'implant Ledger présumé
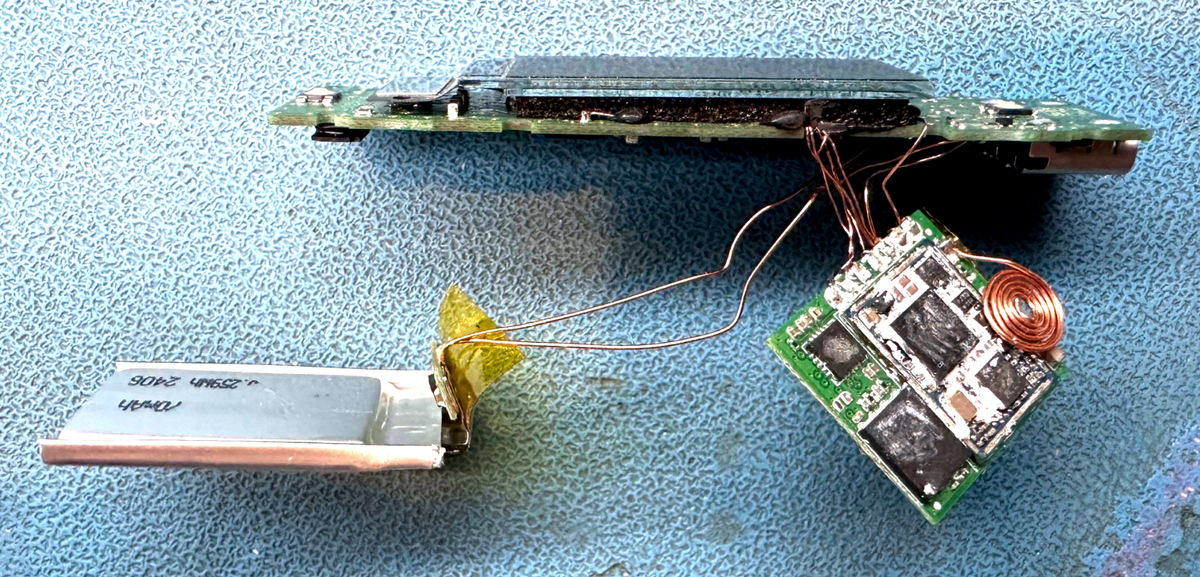
Des photos et des vidéos circulant sur X et Threads montrent une petite carte de circuits imprimés cachée sous l'écran du portefeuille. Selon les rapports, l'implant intercepte tout ce qui est affiché, y compris la phrase de récupération (seed) montrée lors de la configuration initiale.
Une carte SIM intégrée transmet ensuite ces données à l'attaquant, qui peut accéder au portefeuille et siphonner les fonds. Le problème semble concentré parmi les utilisateurs d'Asie du Sud-Est ayant acheté via CryptoBillis.
- Implant matériel non autorisé sous l'écran
- Intercepte la phrase de récupération lors de la configuration
- Carte SIM intégrée envoyant les données à l'attaquant
- Plus de 86 millions de dollars volés sur des centaines de portefeuilles