ضربة أمنية أصابت عالم JavaScript وTypeScript: يُفيد المطورون بأن إصدارًا من Zod، وتحديدًا الإصدار 4.6.6، ربما جرى اختراقه ببرمجيات خبيثة. ومكتبة Zod أداة للتحقق من الأنماط (schema validation) يتولى صيانتها colinhacks على GitHub، وتُستخدم للاستنتاج الساكن للأنواع في عدد لا يُحصى من مشاريع TypeScript والتطبيقات وخدمات الواجهة الخلفية.
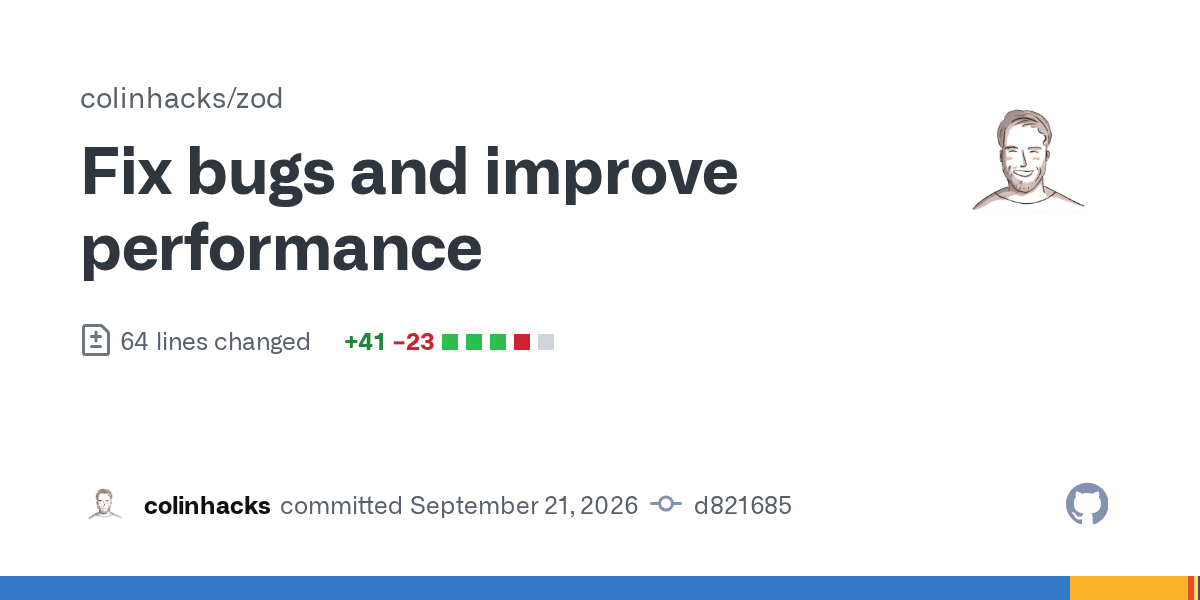
ظهر القلق من داخل نشاط المستودع نفسه، حيث أثار التزام (commit) وُصف بأنه لإصلاح الأخطاء وتحسين الأداء (d821685) شكوك المجتمع. وفي هذه المرحلة، يبقى الأمر اختراقًا مُبلَّغًا عنه وليس حادثًا مؤكدًا بالكامل، ولم يتحدد النطاق الدقيق لما جرى تعديله في المواد التي اطّلعنا عليها.
اختراق Zod 4.6.6: ما نعرفه
ليست Zod أداة هامشية. فهي تتمركز داخل طبقات التحقق وعقود واجهات البرمجة (API) وأكواد معالجة النماذج في عدد ضخم جدًا من قواعد أكواد TypeScript، ولهذا ينتشر الذعر سريعًا من إصدار واحد مريب. وإذا وصل كود خبيث إلى اعتمادية بهذا الانتشار الواسع، فقد يبلغ أنظمة الإنتاج وخطوط CI وأجهزة المطورين دون أن يراجع أحد سطرًا واحدًا منه.
التفاصيل المتداولة حتى الآن شحيحة. فلا توجد قائمة مؤكدة بالإصدارات المتأثرة خارج التقارير التي تسمّي 4.6.6، ولا وصف مؤكد للحمولة الخبيثة، ولا تحذير رسمي مذكور في المصادر التي رأيناها. تعامل مع كل ادعاء عن سلوك محدد بوصفه غير موثّق حتى ينشر المشرف أو جهة أمنية بيانًا رسميًا.
- Zod مكتبة للتحقق من الأنماط مع الاستنتاج الساكن للأنواع، مصممة أولًا لـ TypeScript
- الإصدار المشار إليه في التقارير هو Zod 4.6.6
- المشرف عليها هو colinhacks على GitHub
- النشاط المُبلَّغ عنه يتمحور حول التزام (d821685) وُصف بأنه إصلاح أخطاء وعمل على الأداء