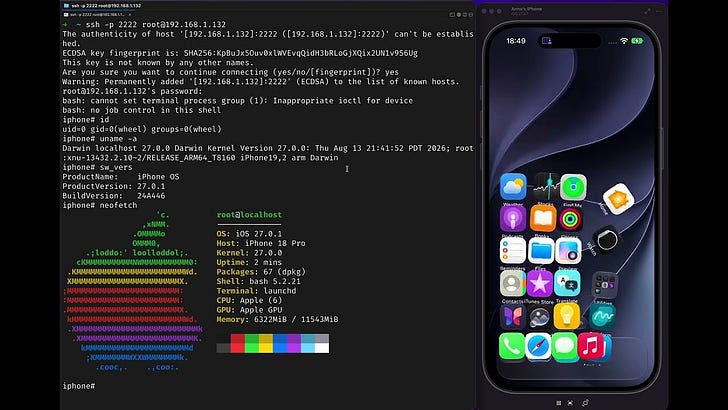
La société de sécurité Calif affirme avoir réalisé ce que beaucoup de chercheurs ne font qu'espérer : pirater l'iPhone. Sur son blog, l'entreprise annonce avoir atteint une exploitation complète de l'appareil d'Apple, dans une publication datée du 16 octobre 2026 au titre sans détour : « Aujourd'hui, nous avons piraté ce que nous voulions pirater : l'iPhone. »
L'annonce coïncide avec Hexacon, une conférence de sécurité qui se tient à Paris, où Calif dit avoir dévoilé une série de démonstrations. Calif précise que l'ensemble du contenu sera publié en temps voulu, sans donner de date. L'enjeu est clair pour quiconque utilise un iPhone : une chaîne d'exploitation fonctionnelle contre la plateforme phare d'Apple est l'une des nouvelles les plus graves en matière de sécurité mobile.
Démos d'exploitation iPhone : Signal, iMessage et APT
Le billet de Calif énumère quatre démos présentées à Hexacon. La première est décrite comme une attaque Signal en un clic. La deuxième cible iMessage, Calif notant qu'une application tierce importe peu quand la plupart des utilisateurs d'iPhone s'appuient sur le service de messagerie d'Apple. La troisième est présentée comme un défi aux lecteurs : « Votre iPhone peut-il faire cela ? » La quatrième porte la formule « APT signifie Apple Persistent Threat », un jeu de mots sur le terme de menace persistante avancée.
Le billet ne contient ni détail technique, ni identifiant de vulnérabilité, ni calendrier de publication. La formulation se veut volontairement teaser, et les éléments de Calif se limitent à indiquer que tout sera publié en temps voulu et que les démos sont ce que l'équipe a révélé à Paris.
Ce que Calif n'a pas montré
Il n'existe pour l'instant aucune preuve publique au-delà de la description que Calif fait de ses démos à Hexacon. Le blog ne fournit ni versions d'iOS affectées, ni numéros CVE, ni analyse technique, ni déclaration d'Apple. Apple n'a pas confirmé que l'une des attaques revendiquées fonctionne contre les iPhone actuels.