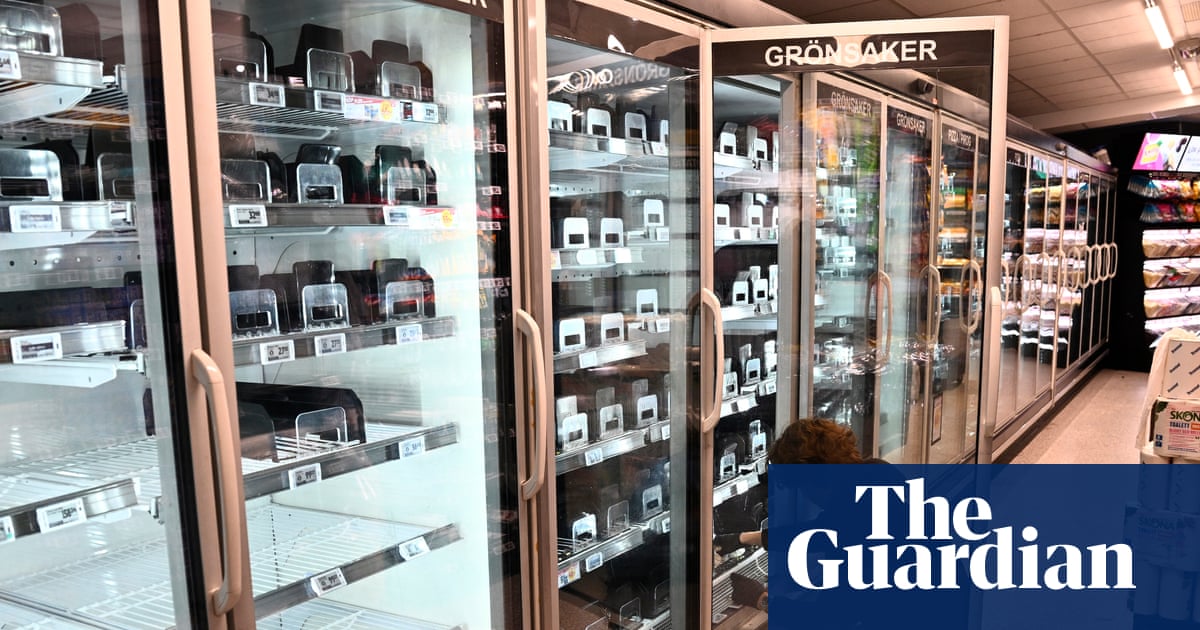
Une cyberattaque a frappé les systèmes de réfrigération de supermarchés en Europe. Selon Tom's Hardware, les attaquants auraient forcé des unités à passer en mode décongélation automatique, désactivant ainsi la chaîne du froid dans les magasins. L'incident a touché des centaines de réfrigérateurs, transformant des équipements de refroidissement connectés en point d'entrée d'une perturbation du commerce de détail, plutôt qu'en une fuite de données.
Le moment précis et la liste exacte des enseignes touchées n'ont pas été confirmés dans le rapport. Ce qui est clair, c'est que l'attaque était à distance : aucun accès physique aux magasins n'a été nécessaire, ce qui illustre pourquoi le matériel connecté du commerce de détail suscite une inquiétude croissante dans le secteur.
Ce que la cyberattaque des frigos en Europe a réellement fait
D'après Tom's Hardware, les hackers ont activé le cycle de décongélation automatique sur les unités concernées. La décongélation est une fonction normale et programmée sur les réfrigérateurs commerciaux, mais la déclencher en continu ou hors cycle réchauffe l'enceinte et met en danger les produits périssables.
Comme les équipements touchés étaient connectés au réseau, les attaquants ont pu déclencher ce mode depuis l'extérieur du magasin. Cela distingue l'incident d'une coupure de courant ou d'une panne mécanique : les frigos fonctionnaient comme prévu, mais sous le contrôle de quelqu'un d'autre.
- Cible : unités de réfrigération de supermarchés à travers l'Europe
- Méthode : activation à distance du mode décongélation automatique
- Impact rapporté : frigos hors service, chaîne du froid menacée